
 TOP
AI時代のサイバー攻撃に、工場はどう備える? 図面と生産を守る「確認」と「社内共有」の仕組み
「至急、この図面を確認してください」
いつもの取引先から、自然な日本語でメールが届く。担当者の名前も、扱っている製品の話も合っている。
別の日には、社長によく似た声で電話がかかってくる。
「急ぎだから、この送付先に図面を送っておいて」
もし、それが偽物だったら、気付けるでしょうか。
AIの進歩により、もっともらしい文章や、本人に似た音声を使ったなりすましにも備えが必要になっています。「日本語が自然だから」「知っている人の声だから」という判断だけでは、大切な情報を守りきれません。
製造業で守りたいのは、図面や加工ノウハウだけではありません。それらを使って、毎日の生産を続けられることも重要です。
この記事では、AI時代の攻撃に備える確認手順と、社内で図面や作業情報を共有する際に見直したいポイントを紹介します。
Contents
「見抜く力」だけに頼らない確認の仕組みをつくる
不自然な日本語や見慣れない言い回しは、不審なメールに気付く手掛かりになります。しかし、文章に違和感がないからといって、本物とは限りません。
カナダのサイバーセキュリティ当局は、攻撃者がAIを使って説得力のある個別化されたフィッシングメールを作成していると指摘しています。FBIも、AIで生成した音声を使うなりすましへの注意を呼びかけています。
必要なのは、担当者の注意力に加えて、重要な操作の前に確認する仕組みです。
例えば、次のような依頼は、一度立ち止まる対象にします。
- 図面や仕様書の送付先を変更する
- 振込先を変更する
- IDやパスワードを入力・再設定する
- 遠隔操作ソフトをインストールする
- 外部からの遠隔接続を許可する
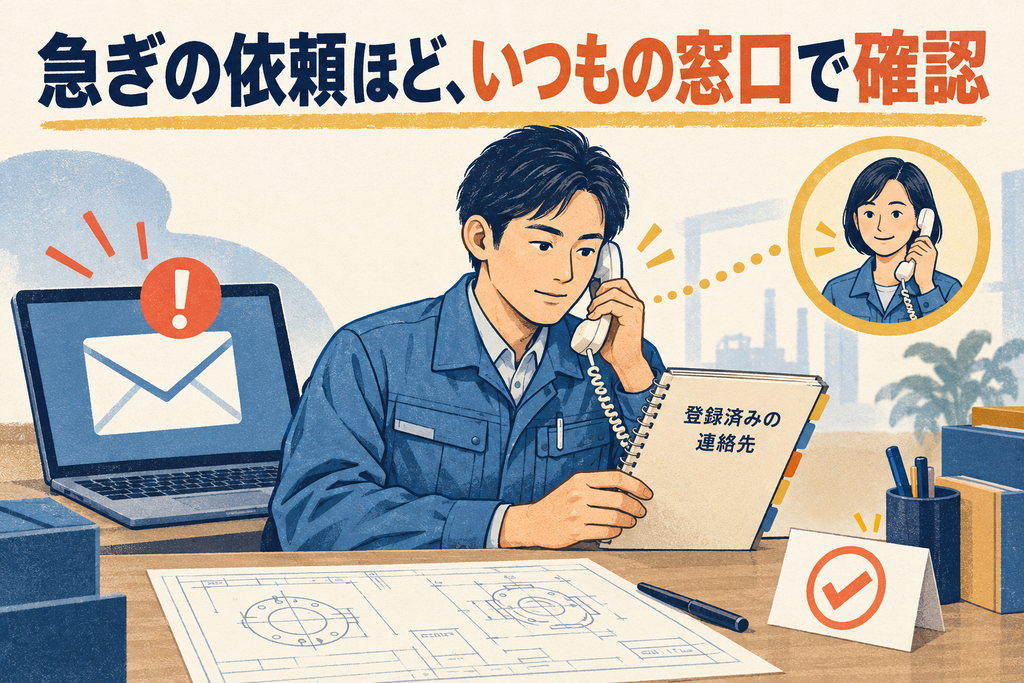
確認には、社内に登録してある電話番号や、普段から利用している窓口を使います。届いたメールに書かれた連絡先へ問い合わせるだけでは、偽物の相手に確認してしまう可能性があります。
「急いでいるから今回は省略する」を認めないこと。そして、社長からの依頼でも確認してよいと、経営者自身が伝えておくことが大切です。
図面が「どこから入り、どこへ届くか」を整理する
工場では、取引先から図面、仕様書、見積依頼などを受け取ります。添付ファイルを一切開かない運用は、現実的ではありません。
そこで見直したいのが、情報の受け取り方と、その後の共有経路です。
取引先から届いた図面を、個人のメールや私物の端末で現場へ転送していないでしょうか。複数のPCや端末へコピーされ、保存場所が分からなくなっていないでしょうか。
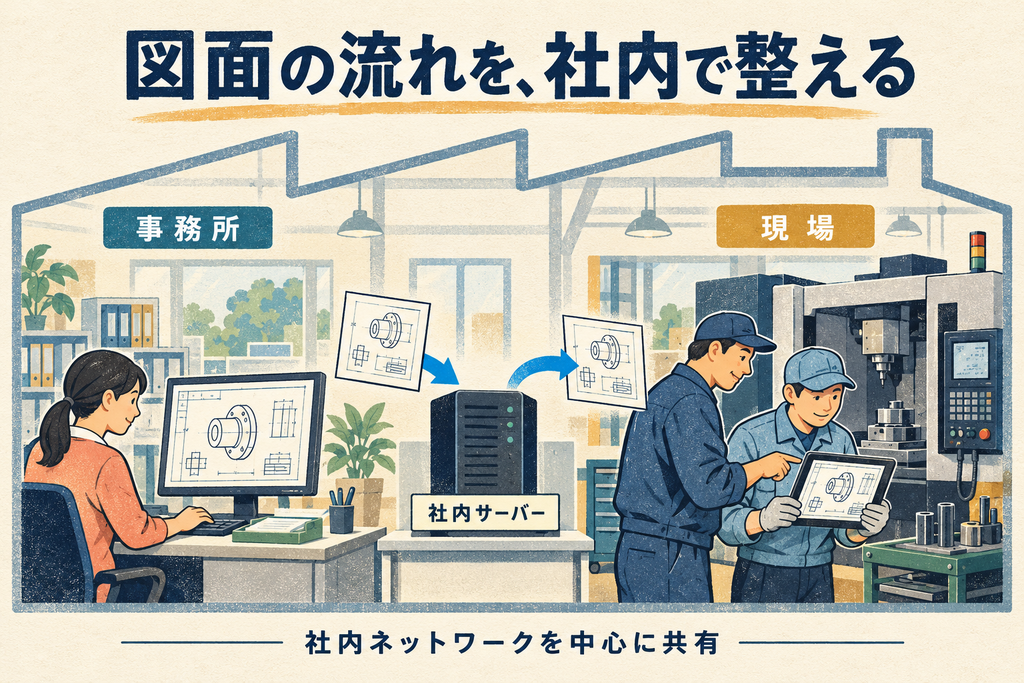
まずは、図面の受け取り窓口、保存先、現場への届け方を決めます。会社が管理するサーバーと端末を使う運用に整理すれば、情報の所在や受け渡し先を把握しやすくなります。
併せて、メール内のリンクからそのまま認証情報を入力しない、不意にログインやソフトのインストールを求められたら確認する、といったルールも共有します。
「取引先を名乗っているから」という理由だけで、いつもと違う操作を受け入れないことが重要です。
社内LANで共有する仕組みも、選択肢の一つ
図面や加工ノウハウの保存場所、共有経路を自社で管理したい場合は、社内ネットワークを中心に情報を共有する方法があります。
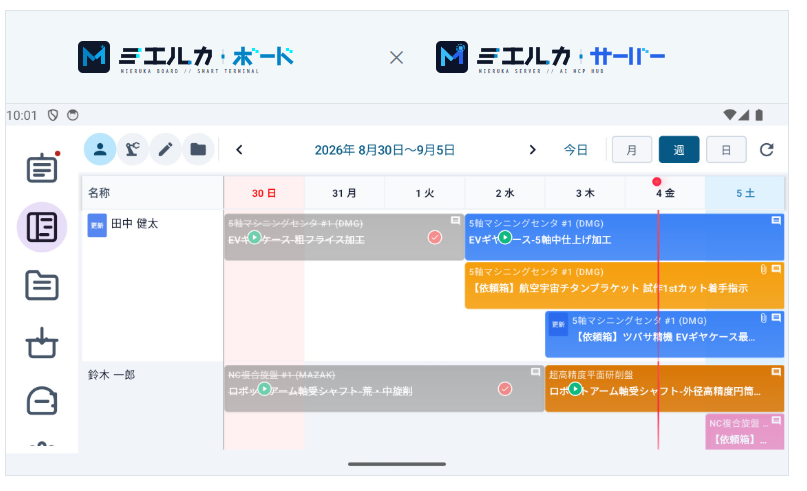
例えば、ミエルカシステムは、社内のPCで動く「ミエルカサーバー」と、現場のタブレットで使う「ミエルカボード」を組み合わせる仕組みです。
事務所と現場を社内LANやWi-Fiでつなぎ、次のような日常業務に活用します。
- 事務所から配信した図面を、現場のタブレットで確認する
- 図面に加工上の注意点を書き込み、次の工程へ伝える
- 作業予定や掲示板を確認する
- 作業の着手・完了を入力し、進捗を共有する
情報を届ける経路をそろえることは、現場の使いやすさと、情報の管理を一緒に見直すきっかけになります。
ただし、ミエルカボードは図面や作業情報を共有するためのツールです。サイバー攻撃の自動検知や、ウイルスの駆除を行う対策製品とは役割が異なります。
「社内にあるから安全」と考えず、広がりを防ぐ
社内サーバーで運用していても、感染したPCから接続できれば、攻撃を受ける可能性があります。
確認したいのは、メールを見るPCから、図面サーバー、生産管理システム、工作機械まで、自由にアクセスできる構成になっていないかという点です。
事務用PC、図面サーバー、生産設備、来客用Wi-Fiなどは、役割に合わせて接続範囲とアクセス権限を整理し、必要な通信だけを許可します。
社内向けのサーバーはインターネットへ直接公開せず、VPNや遠隔保守についても、接続経路と利用者を把握します。使っていない接続やアカウントは停止しましょう。
アプリを導入するだけで、ネットワークが自動的に分離されるわけではありません。設備に関わる変更は、安全性や稼働への影響を確認し、機械メーカーや保守会社と相談して進めます。
社内共有と併せて続けたい、4つの基本対策
① サーバーと端末を更新・管理する
OSやアプリ、外部接続に使う機器を適切に更新します。共有タブレットは、不要なアプリの削除に加えて、持ち出しや紛失時の対応も決めておきます。
② 認証と権限を見直す
メールや管理者アカウントには多要素認証を設定し、対応するサービスではパスキーやセキュリティキーも検討します。
情報の閲覧や設定変更の権限は、業務上必要な範囲に絞ります。
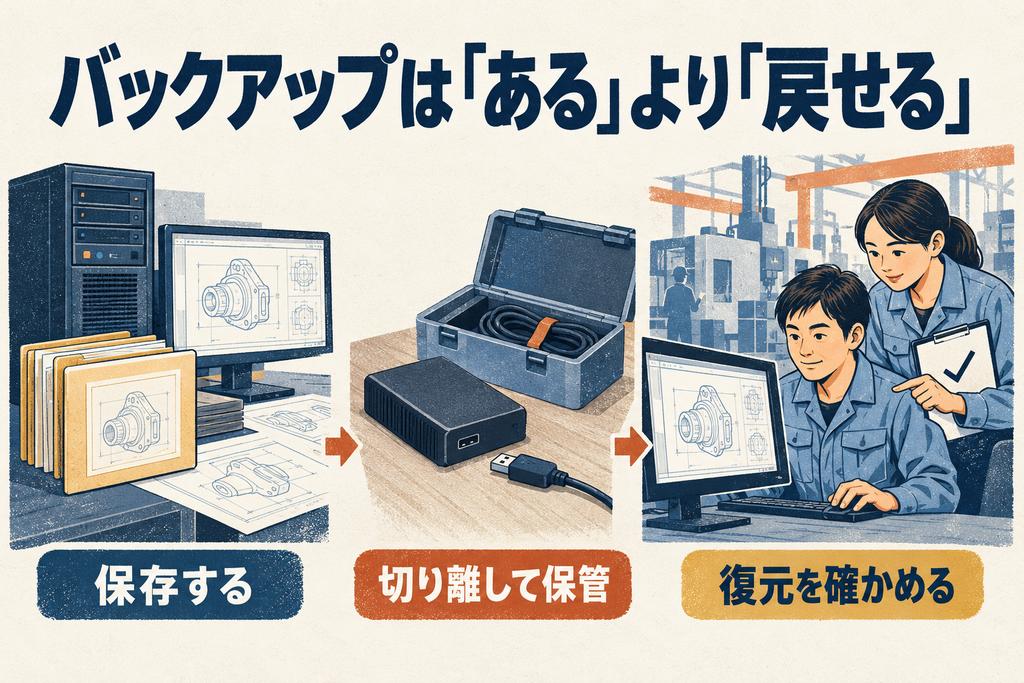
③ バックアップから「戻せるか」を確かめる
同じサーバー内の別フォルダにコピーするだけでは、本体と一緒に被害を受けるおそれがあります。
通常の環境から切り離した保管や、一定期間は変更・削除できない保存方式などを組み合わせ、実際に復元できるかを確認します。
対象は図面だけではありません。加工プログラム、予定表、工程データ、各種設定など、仕事を再開するために必要な情報を洗い出しておきましょう。
④ 異常時の連絡先と対応手順を共有する
「ファイルが開けない」「見慣れない要求画面が出た」ときに、誰へ連絡するかを決めます。
ミエルカボードの掲示板など、普段から目にする場所で共有し、システムが使えない場合に備えて紙でも残します。
誤ってリンクを開いた人を責めるより、すぐに報告できる雰囲気をつくることも、初動を早めるために重要です。
AI機能を使うときは、データの処理場所も確認する
自社の運用について、答えられるでしょうか。
- 図面の送付先変更や遠隔接続の依頼を、誰に確認するか決まっている
- 図面の受け取り窓口、保存場所、現場への共有経路が分かる
- 事務用PC、図面サーバー、生産設備の接続範囲を把握している
- VPNや遠隔保守の利用者と、管理担当者が分かる
- サーバーや端末の更新を、誰が行うか決まっている
- バックアップから必要な情報を復元できるか確認している
- 異常時の連絡先を現場で確認でき、紙でも保管している
- AI機能を使う場合、データの処理場所と送信先を把握している
答えが曖昧な項目があれば、そこから見直すきっかけになります。
工場の情報を守りながら、現場で使いやすくする
AIを使ったなりすましを、現場の一人ひとりがすべて見抜くのは困難です。
だからこそ、重要な依頼は決まった窓口で確認する。図面の保存場所と共有経路を整理する。侵入されても被害を広げにくくし、情報を失っても復旧できるようにする。
こうした備えを、毎日の仕事の中へ組み込むことが大切です。
まずは「取引先から届いた図面が、どの経路で現場に届いているか」を確認してみてください。情報の流れを見直すことが、大切な技術と生産を守る第一歩になります。
■図面と作業情報を、事務所から現場へ「ミエルカボード」
テクトレージのミエルカサーバー・ミエルカボードは、図面や作業予定、注意事項を社内で共有するための仕組みです。
社内LANを中心とした情報共有に、接続経路の整理、端末管理、バックアップ、異常時の対応を組み合わせることで、現場の使いやすさと情報保護を一緒に考えられます。
図面の受け渡しや現場の情報共有を見直したい方は、お気軽にご相談ください。